Avanceret endpointbeskyttelse.
Indsigt i virksomhedens forbindelser.
WatchGuard Endpoint Security 360 kombinerer avanceret malwarebeskyttelse, adfærdsbaseret detektion, Zero Trust-kontrol og automatiseret respons i én samlet løsning. MyData administrerer sikkerheden centralt via WatchGuard Cloud.
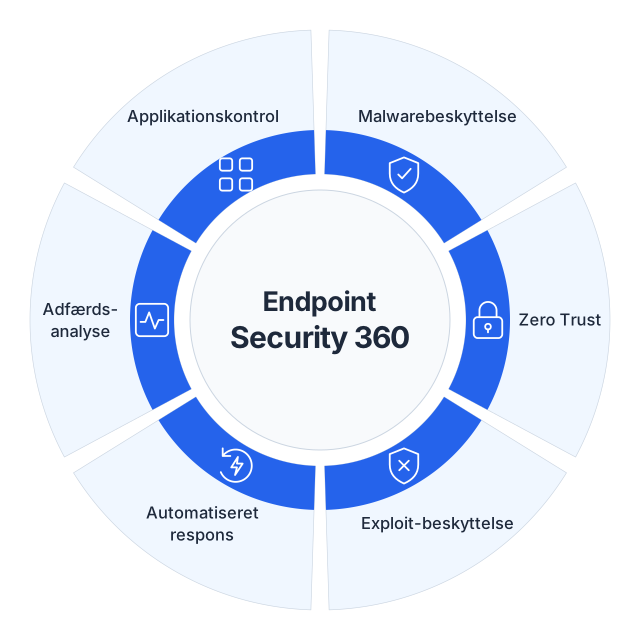
Flere sikkerhedslag. Én samlet beskyttelse.
WatchGuard Endpoint Security 360 kombinerer flere avancerede sikkerhedsteknologier, der arbejder sammen om at opdage, blokere og forebygge digitale trusler. Fra malwarebeskyttelse og adfærdsanalyse til Zero Trust og automatisk respons.
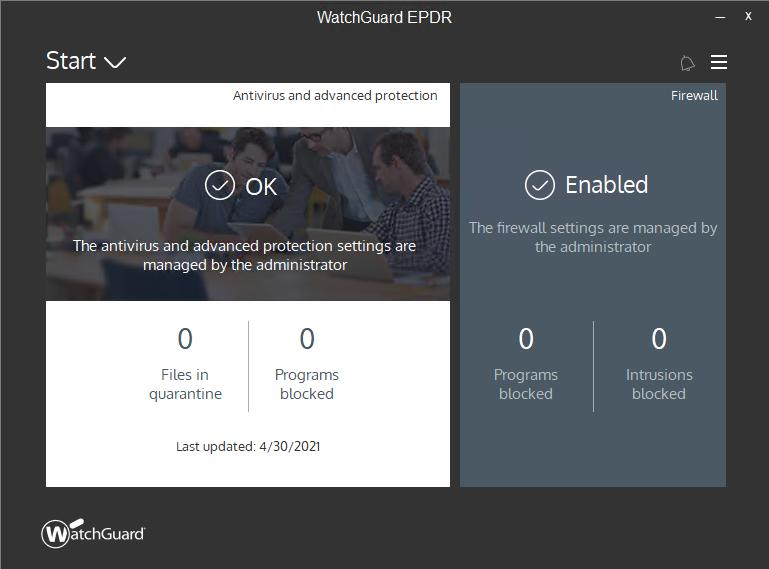
- Endpoint-agent
- Lokal proces- og trusselsbeskyttelse
- Administreret via WatchGuard Cloud
- 01
Malwarebeskyttelse
Genkender kendt malware og identificerer mistænkelige filegenskaber gennem signaturbaseret og heuristisk analyse.
- 02
Adfærdsanalyse
Analyserer procesaktivitet og adfærdsmønstre for at identificere mistænkelig aktivitet.
- 03
Exploit-beskyttelse
Hjælper med at opdage og blokere forsøg på at udnytte sårbarheder i applikationer og processer.
- 04
Zero Trust Application Service
Kontrollerer programkørsel ved hjælp af tillidsklassificering og sikkerhedspolitikker.
- 05
Automatiseret respons
Understøtter automatisk blokering og inddæmning af identificerede trusler på kompatible endpoints.
Arkitekturoversigt. De enkelte sikkerhedslag er ikke ens på Windows, macOS og Linux.
Central administration via WatchGuard Cloud
Administreret af MyDataMyData administrerer virksomhedens endpoints og sikkerhedspolitikker centralt via WatchGuard Cloud og varetager den løbende konfiguration. Platformen giver overblik over beskyttelsesstatus, registrerede hændelser og relevante sikkerhedsindstillinger.
Ukendte programmer analyseres. Sikkerheden afgør, hvad der må køre.
WatchGuard Endpoint Security 360 analyserer og klassificerer programmer for at identificere potentielle trusler. Ukendte programmer kan tilbageholdes, indtil de er verificeret, afhængigt af sikkerhedsindstillingerne. Det hjælper med at forhindre skadelige programmer i at køre på virksomhedens computere.
- 01
Program startes
En applikation forsøger at køre.
- 02
Tillidsklassificering
Systemet vurderer programmets troværdighed.
- 03
Sikkerhedspolitik
Regler afgør, om programmet må køre.
Sikkerhedstilstande
WindowsLearning
Ukendte programmer kan køre under klassifikation. Programmer klassificeret som malware blokeres fortsat.
Hardening
Allerede installerede ukendte programmer kan køre. Ukendte programmer fra ikke-betroede kilder blokeres under klassifikation, med forbehold for konfigurerede undtagelser.
Lock
Ukendte programmer under klassificering blokeres, indtil de er klassificeret som betroede, med forbehold for konfigurerede undtagelser.
Platformunderstøttelse: Learning, Hardening og Lock er Windows-specifikke kontroltilstande. Beskyttelsesfunktioner og håndtering af trusler varierer mellem operativsystemer.
Fra mistænkelig procesadfærd til målrettet respons.
WatchGuard Endpoint Security 360 analyserer procesaktivitet og registrerer tegn på malware, ransomware og forsøg på at udnytte sårbarheder. Afhængigt af truslen og sikkerhedspolitikkerne kan systemet automatisk blokere skadelig aktivitet.
- 01
Procesaktivitet
En applikation udviser mistænkelig adfærd.
- 02
Detektionssignal
Anti-exploit registrerer tegn på et udnyttelsesforsøg.
- 03
Sikkerhedsklassifikation
Hændelsen registreres med relevante oplysninger om procesaktiviteten.
- 04
Responshandling
Den relevante sikkerhedskontrol kan blokere den skadelige aktivitet.
Illustrativt hændelsesforløb. Den faktiske detektion og respons afhænger af trusselstypen, operativsystemet og de konfigurerede sikkerhedspolitikker.
Automatisk beskyttelse
Blokering af malware, karantæne og andre beskyttelseshandlinger udføres efter de konfigurerede sikkerhedsindstillinger.
Isolering af endpoints
Understøttede endpoints kan isoleres fra administrationsplatformen for at begrænse spredningen af en sikkerhedshændelse.
Politikbaseret automatisering
Konfigurerede sikkerhedspolitikker og understøttede automatiseringsfunktioner kan hjælpe med at håndtere registrerede trusler.
Automatiseret beskyttelse. Menneskelig ekspertise døgnet rundt.
WatchGuard MDR er en særskilt licenseret service, der kan supplere Endpoint Security 360 med døgnbemandet sikkerhedsovervågning, proaktiv trusselsjagt og dybdegående analyse af sikkerhedshændelser. Mens endpointbeskyttelsen automatisk registrerer og håndterer mange trusler, tilfører MDR sikkerhedsspecialister, der kan undersøge mistænkelig aktivitet, identificere sammenhænge og koordinere den nødvendige respons.
WatchGuard MDR
Særskilt licenseret sikkerhedstjenesteTelemetri
Relevante sikkerhedshændelser, endpointdata og detektionssignaler indsamles løbende fra det tilsluttede miljø.
Oplysningerne hjælper analytikerne med at identificere usædvanlig aktivitet og vurdere, hvad der kræver nærmere undersøgelse. De tilgængelige data afhænger af de licenserede produkter og aktiverede integrationer.
Detektion
Automatisk detektion og proaktiv trusselsjagt hjælper med at identificere mistænkelige mønstre og indikatorer på kompromittering.
WatchGuards analytikere vurderer relevante signaler og unormal aktivitet for at finde potentielle trusler, der kræver nærmere undersøgelse – også når den automatiske beskyttelse alene ikke forklarer hele forløbet.
Undersøgelse
Sikkerhedsanalytikere undersøger relevante hændelser og vurderer deres kontekst og alvorlighed.
De gennemgår tilgængelige oplysninger om berørte enheder og aktiviteter for at afgøre, om der er tale om en reel trussel. Resultatet hjælper med at prioritere indsatsen og fastlægge relevante næste skridt.
Respons
Når en trussel bekræftes, kan WatchGuards MDR-specialister iværksætte eller koordinere understøttede inddæmningshandlinger.
Det kan omfatte isolering af berørte endpoints, hvor det er tilgængeligt, konfigureret og godkendt. Vejledning om afhjælpning understøtter den efterfølgende oprydning og opfølgning, mens serviceaftalen afgør de konkrete handlinger.
Endpoint Security 360 leverer den automatiske beskyttelse på endpointet. WatchGuard MDR supplerer med menneskelig undersøgelse og koordineret respons, så teknologi og sikkerhedsspecialister arbejder sammen inden for den valgte serviceaftale.
Forenklet overblik: aktiviteter kan overlappe og følger ikke en fast rækkefølge. Omfanget af overvågning, trusselsjagt og undersøgelse afhænger af den aftalte MDR-service.
WatchGuards MDR-specialister står for den administrerede sikkerhedsovervågning, undersøgelse og de responshandlinger, der er omfattet af serviceaftalen. MyData fungerer som virksomhedens sikkerhedspartner og varetager den kundevendte koordinering og administration.
Endpoint Security 360 og MDR. To sikkerhedslag, der supplerer hinanden.
| Funktion | Endpoint Security 360 | WatchGuard MDR |
|---|---|---|
| Forebyggelse | Endpoint Security 360 Automatisk beskyttelse mod malware og mistænkelig programaktivitet. | WatchGuard MDR Supplerer den eksisterende endpointbeskyttelse med en administreret sikkerhedstjeneste. |
| Detektion | Endpoint Security 360 Registrerer trusler og mistænkelig endpointaktivitet. | WatchGuard MDR Sikkerhedsanalytikere undersøger og vurderer relevante detektioner. |
| Overvågning | Endpoint Security 360 Automatiske sikkerhedskontroller og hændelsesregistrering. | WatchGuard MDR Døgnbemandet administreret overvågning inden for serviceaftalen. |
| Undersøgelse | Endpoint Security 360 Teknisk hændelsesinformation og detektionsdata. | WatchGuard MDR Menneskelig analyse, undersøgelse og prioritering af relevante hændelser. |
| Respons | Endpoint Security 360 Automatiske og administratorstyrede beskyttelseshandlinger. | WatchGuard MDR Administrerede responshandlinger og koordinering inden for den valgte serviceaftale. |
| Administration | Endpoint Security 360 Central styring og konfiguration via WatchGuard Cloud. | WatchGuard MDR WatchGuards specialister leverer den aftalte service; MyData koordinerer den kundevendte administration. |
Automatiseret detektion og menneskelig vurdering.
Endpoint Security 360 udfører automatiske sikkerhedskontroller på virksomhedens enheder. Når en hændelse kræver nærmere undersøgelse, kan WatchGuards MDR-specialister analysere de tilgængelige oplysninger, vurdere alvorligheden og koordinere relevante handlinger inden for serviceaftalen. Det kombinerer hurtig automatisk beskyttelse med menneskelig sikkerhedsekspertise.
Licens og tekniske forudsætninger
MDR kræver en særskilt servicelicens og er ikke automatisk inkluderet i Endpoint Security 360. Den konkrete dækning afhænger af den valgte variant, licenser, integrationer og serviceaftale. Overvågede datakilder, proaktiv trusselsjagt og understøttede responshandlinger skal aftales for den valgte MDR-service. Endpointisolering og anden inddæmning afhænger desuden af understøttede platforme, konfiguration og aftalte beføjelser.
Teknologien bag Endpoint Security 360.
Få et samlet overblik over sikkerhedsteknologier, understøttede operativsystemer, administration og tekniske forudsætninger for WatchGuard Endpoint Security 360. Funktionernes tilgængelighed kan variere afhængigt af platform, licens og konfiguration.
| Funktion | Teknisk beskrivelse |
|---|---|
Produkt og arkitektur | |
| Produkt | WatchGuard Endpoint Security 360 med endpointbeskyttelse, detektion og understøttede responsfunktioner. |
| Endpointsoftware | WatchGuard Agent håndterer udrulning og kommunikation. Lokale beskyttelseskomponenter overvåger filer og processer efter de tildelte sikkerhedsindstillinger. |
| Administrationsplatform | Cloudbaseret konfiguration og overblik via WatchGuard Cloud. MyData administrerer kundens beskyttelse centralt. |
| Operativsystemer | Windows, macOS og Linux. Præcise versioner, processorarkitekturer og tilgængelige funktioner afhænger af den installerede agent og beskyttelsessoftware. |
Sikkerhedsteknologier | |
| Malwareanalyse | Signaturbaseret detektion, heuristisk analyse og cloudbaseret trusselsviden identificerer kendt malware og mistænkelige filer. |
| Adfærdsbaseret detektion | Kontekstbaseret detektion på Windows og Linux; signal- og hændelsesdetektion på Windows, macOS og Linux. Blokering afhænger af beskyttelsesindstillingerne. |
| Anti-exploit | Windows-beskyttelse mod udnyttelse af sårbare processer. Tilgængelighed på Windows ARM skal bekræftes mod den installerede beskyttelsesversion. |
| Zero Trust og applikationskontrol | Tillidsklassificering af programmer og Windows-politikker for programkørsel. Learning, Hardening og Lock afgør håndteringen af ukendte programmer; administratorundtagelser kan påvirke kørslen. |
| Blokering og karantæne | Blokering af malware, desinfektion og karantæne afhænger af den registrerede trussel og den konfigurerede beskyttelse. Karantæne findes på Windows, macOS og Linux. |
| Endpoint Access Enforcement | Overvåger indgående forbindelser til Windows-endpoints og kan blokere efter konfigurerede risikobetingelser. SMB og RDP overvåges som standard. Status fra afsenderenheder og valgte protokoller afgør indsigten; funktionen er ikke generel overvågning af al netværkstrafik. |
| Endpointrespons | Administratorstyret scanning, genstart og understøttet computerisolering fra administrationsplatformen. ThreatSync-handlinger afhænger af platform og beføjelser; automatiske handlinger kræver desuden politikker. |
Administration og overblik | |
| Endpointoversigt og status | Centrale enhedslister, grupper og filtre giver oplysninger om installerede agenter, beskyttelsesstatus og endpointdetaljer. |
| Sikkerhedsprofiler | MyData konfigurerer sikkerhedsprofiler og tildeler politikker til endpoints eller grupper. Indstillinger og administratorhandlinger varierer med platform og operatørens beføjelser. |
| Hændelser og rapportering | Detektionsadvarsler, sikkerhedshændelser, hændelsesoplysninger og oversigtsrapporter understøtter opfølgning. Planlagte rapporter afhænger af konfiguration og beføjelser. |
| Administrationsansvar | MyData varetager løbende konfiguration og administration via WatchGuard Cloud. Direkte administratoradgang for kunden er ikke automatisk inkluderet. |
Udrulning og tekniske krav | |
| Installationsmetoder | Lokal installation på understøttede platforme. Windows understøtter også fjernudrulning, centrale værktøjer og forberedte virtuelle maskinimages, når udrulningskravene er opfyldt. |
| Agent- og beskyttelsesopdateringer | Agent og beskyttelsessoftware skal holdes opdateret. Tilgængelige opdaterings- og vedligeholdelsesindstillinger afhænger af platform og konfigurerede udrulningspolitikker. |
| Platformskrav | Kontrollér aktuelle OS- og hardwarekrav før installation. macOS kræver beskyttelsestilladelser; Linux-understøttelse afhænger af distribution, kerne og nødvendige pakker. |
| Netværksforbindelse | Adgang til de nødvendige WatchGuard-cloudressourcer kræves til udrulning og administration. Firewall, proxy, TLS-inspektion og funktionsspecifikke porte skal følge de officielle netværkskrav. |
Integrationer og valgfrie services | |
| ThreatSync | Endpoint Security 360 omfatter ThreatSync-integration. Aktiverede datakilder leverer hændelsesdata; automatisk respons kræver konfigurerede automatiseringspolitikker. Manuelle handlinger afhænger af beføjelser og platform; øvrige tilsluttede produkter kræver egne licenser. |
| WatchGuard MDR | Valgfri administreret sikkerhedstjeneste med særskilt licens. Tilgængelige overvågnings-, analyse- og responshandlinger afhænger af den valgte MDR-variant og serviceaftale. |
Platformunderstøttelse og funktioner
Understøttede sikkerhedsfunktioner varierer mellem operativsystemer. Oversigten viser, hvilke funktioner der er tilgængelige på de enkelte platforme, og hvor særlige begrænsninger gælder.
Rul vandret for at sammenligne alle platforme. Understøttet angiver produktets muligheder, ikke at funktionen er aktiveret på alle endpoints.
| Sikkerhedsfunktion | Windows | macOS | Linux |
|---|---|---|---|
| Malwarebeskyttelse i realtid | Understøttet | Understøttet | Understøttet |
| Kontekstbaseret adfærdsdetektion | Understøttet | Ikke understøttet | Understøttet |
| Signal- og hændelsesdetektion | Understøttet | Understøttet | Understøttet |
| Anti-exploit | Betinget understøttelseIntel understøttet; ARM skal bekræftes. | Ikke understøttet | Ikke understøttet |
| Zero Trust-klassificering og kontrol af programkørsel | UnderstøttetLearning, Hardening og Lock. | Ikke understøttet | Ikke understøttet |
| Karantæne og malwarehåndtering | Understøttet | Understøttet | Understøttet |
| Computerisolering fra konsollen | Understøttet | Understøttet | Betinget understøttelseBeskyttelse v3.05.00.0000 eller nyere; kontrollér distribution. |
| Computerisolering via ThreatSync | Betinget understøttelseKræver konfigurerede handlinger eller automatiseringspolitikker. | Ikke understøttet | Ikke understøttet |
| Central administration via WatchGuard Cloud | Understøttet | Understøttet | Understøttet |
Visse sikkerhedsfunktioner, herunder Learning, Hardening og Lock, er Windows-specifikke. Understøttelse af andre funktioner afhænger af operativsystem, agentversion, licens og konfiguration. Se WatchGuards officielle dokumentation for de aktuelle krav.
Tekniske spørgsmål om Endpoint Security 360.
Endpoint Security 360
Hvordan adskiller løsningen sig fra traditionel antivirus?
Ud over signaturer og heuristik kombinerer Endpoint Security 360 adfærdsbaseret detektion, tillidsbaseret kontrol af programkørsel og endpointrespons. Sikkerhedslagene adresserer forskellige typer trusler; tilgængeligheden afhænger af operativsystemet og den konfigurerede beskyttelse.
Hvordan fungerer Zero Trust Application Service?
På Windows bestemmer applikationens klassifikation og den valgte sikkerhedstilstand, om den må køre. Ukendte programmer kan tilbageholdes under klassifikation; Learning, Hardening, Lock og konfigurerede undtagelser afgør udfaldet.
Hvordan registreres mistænkelig procesadfærd?
Endpointaktivitet vurderes for adfærdssignaler og exploit-teknikker. Windows og Linux understøtter kontekstbaseret detektion; macOS understøtter signal- og hændelsesdetektion. Disse funktioner adskiller sig fra den Windows-specifikke kontrol af programkørsel.
Hvad sker der, når en trussel registreres?
Afhængigt af detektionen og sikkerhedsindstillingerne kan beskyttelsen blokere skadelig aktivitet, desinficere filer eller sætte dem i karantæne. Yderligere ThreatSync-handlinger kræver aktiveret integration og relevante beføjelser. Automatisk respons kræver konfigurerede automatiseringspolitikker; de tilgængelige handlinger afhænger af operativsystemet og de tilsluttede, licenserede produkter.
Understøtter løsningen Windows, macOS og Linux?
Ja, med forskellige funktioner. Malwarebeskyttelse samt signal- og hændelsesdetektion findes på alle tre platforme. Windows har kørselstilstandene Learning, Hardening og Lock samt anti-exploit; macOS og Linux har ikke disse Windows-kontroller. Kontekstbaseret detektion findes på Windows og Linux. Præcise OS- og agentversioner, macOS-tilladelser, Linux-kompatibilitet og begrænsninger på Windows ARM skal kontrolleres før udrulning.
Hvordan håndteres ukendte programmer?
Cloudbaseret analyse klassificerer programmet. På Windows tillader Learning ukendte programmer, Hardening begrænser ukendte programmer fra ikke-betroede kilder, og Lock blokerer ukendte programmer under klassifikation. Administratorundtagelser og politikker for omklassificering kan påvirke udfaldet.
Hvem administrerer løsningen?
MyData administrerer sikkerhedsprofiler, endpointgrupper og løbende konfiguration via WatchGuard Cloud og gennemgår beskyttelsesstatus, sikkerhedshændelser og rapportering.
Kan en kompromitteret computer isoleres?
Understøttede computere kan isoleres fra Endpoint Security-administrationen for at begrænse en hændelse. Isolering fra konsollen findes på Windows og macOS; Linux kræver en kompatibel beskyttelsesversion. Isolering via ThreatSync er en separat, Windows-specifik handling. Mulighederne afhænger af licens, installeret beskyttelse, beføjelser og konfiguration; isolering sker ikke automatisk efter enhver advarsel.
Påvirker Endpoint Security 360 computerens ydeevne?
Sikkerhedsovervågning og scanning bruger systemressourcer. Påvirkningen varierer med hardware, arbejdsbelastning, filaktivitet og aktiveret beskyttelse. MyData kan gennemgå scanningstidspunkter og applikationskompatibilitet ved planlægning af udrulning eller undersøgelse af problemer. Der gives ikke et løfte om nul påvirkning af ydeevnen.
WatchGuard MDR
Hvad er forskellen på Endpoint Security 360 og MDR?
Endpoint Security 360 leverer teknologien til endpointbeskyttelse og respons. MDR tilføjer WatchGuards analytikere, som overvåger, undersøger og understøtter respons inden for serviceaftalen.
Er MDR inkluderet i Endpoint Security 360?
Nej. MDR kræver en særskilt licens og er ikke automatisk inkluderet i Endpoint Security 360. MDR-variant, eventuelle tilkøb og det understøttede serviceomfang skal fremgå af aftalen.
Hvordan fungerer WatchGuards døgnbemandede sikkerhedsovervågning?
WatchGuards specialister gennemgår relevante data og advarsler fra det licenserede og tilsluttede miljø. Overvågningsomfanget afhænger af MDR-varianten og de aktiverede integrationer.
Hvem håndterer en sikkerhedshændelse, når MDR registrerer en trussel?
WatchGuards MDR-team undersøger aktiviteten og vejleder om respons. Godkendte inddæmningshandlinger afhænger af MDR-variant, serviceaftale og konfiguration; MyData koordinerer den nødvendige opfølgning med kunden.
Teknologien bag en stærkere endpointbeskyttelse.
Få en teknisk gennemgang af Endpoint Security 360, og hør hvordan løsningen kan indgå i virksomhedens sikkerhedsarkitektur.
Tal med en sikkerhedsspecialistOverblik over erhvervsproduktet